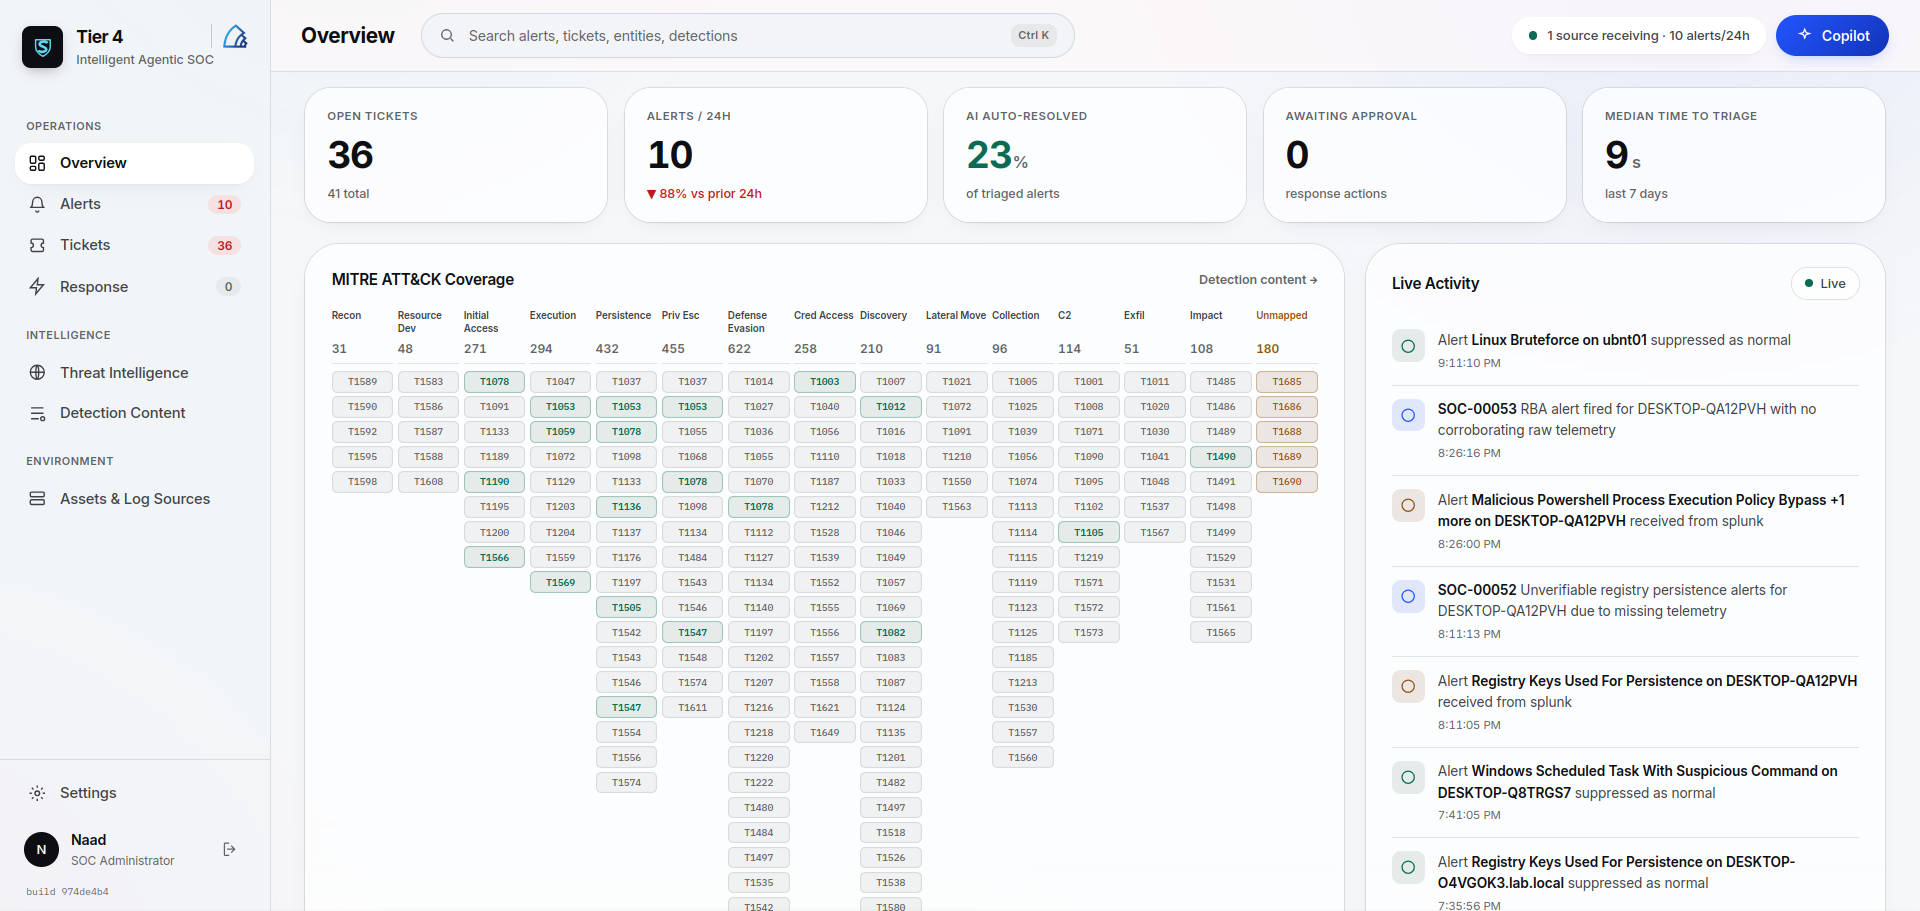
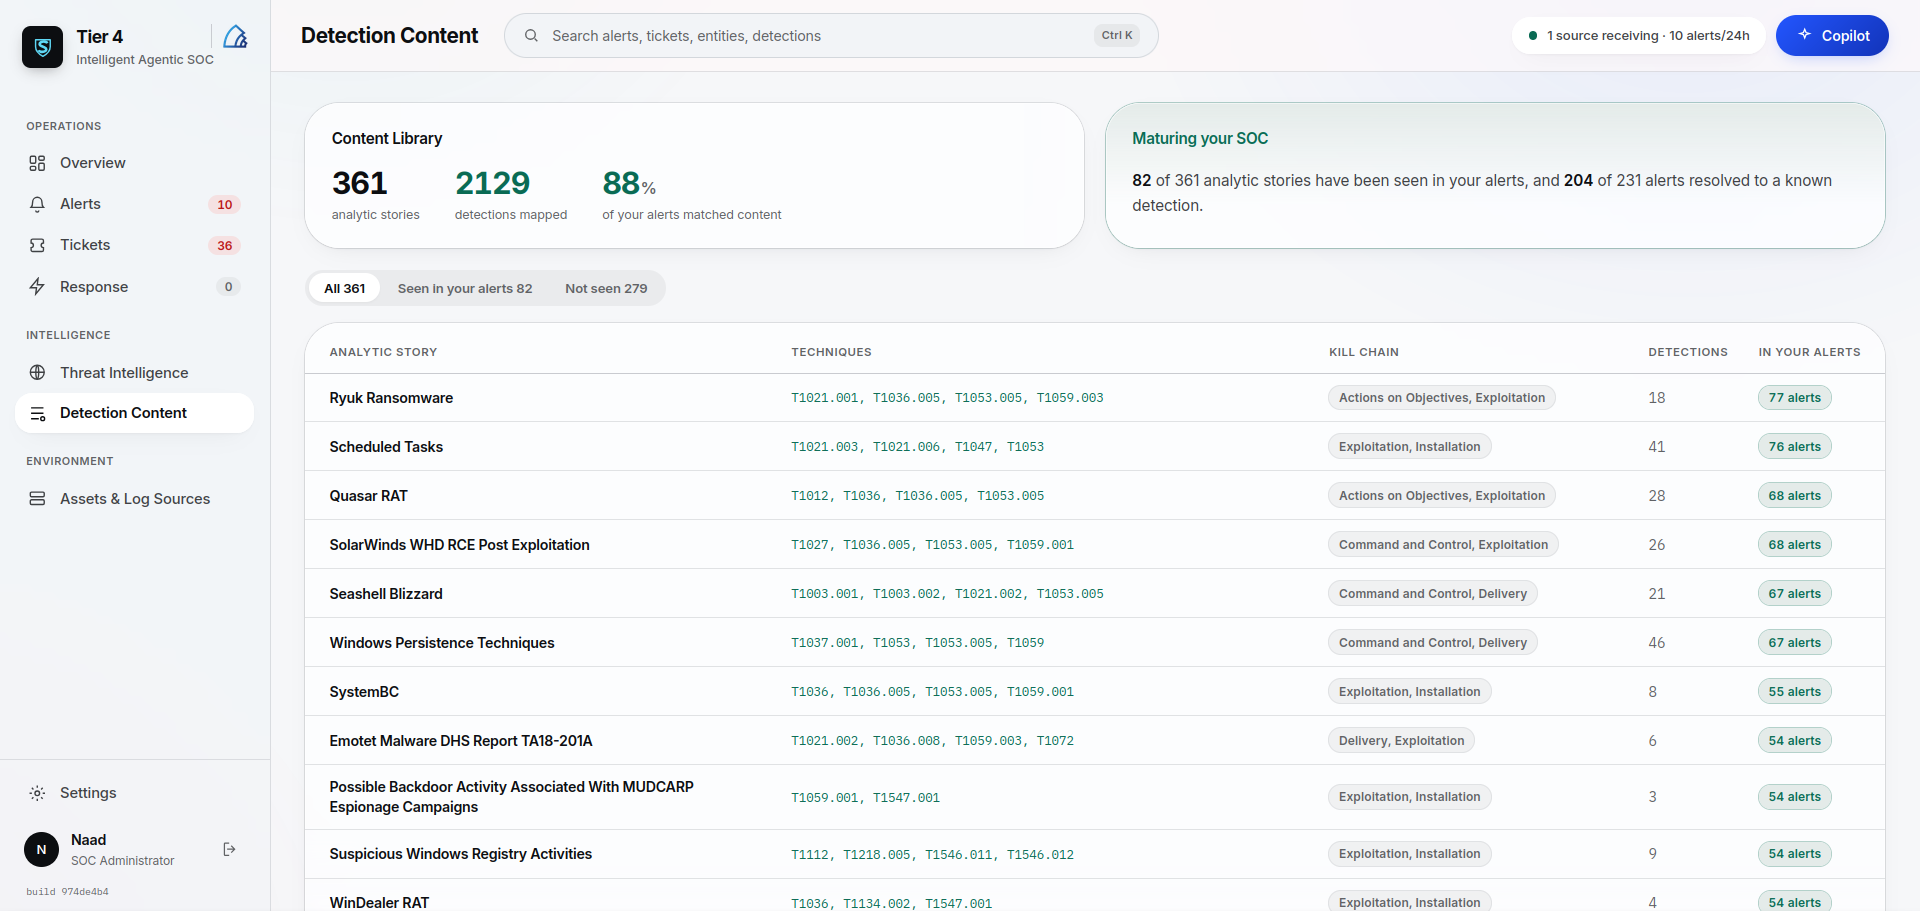
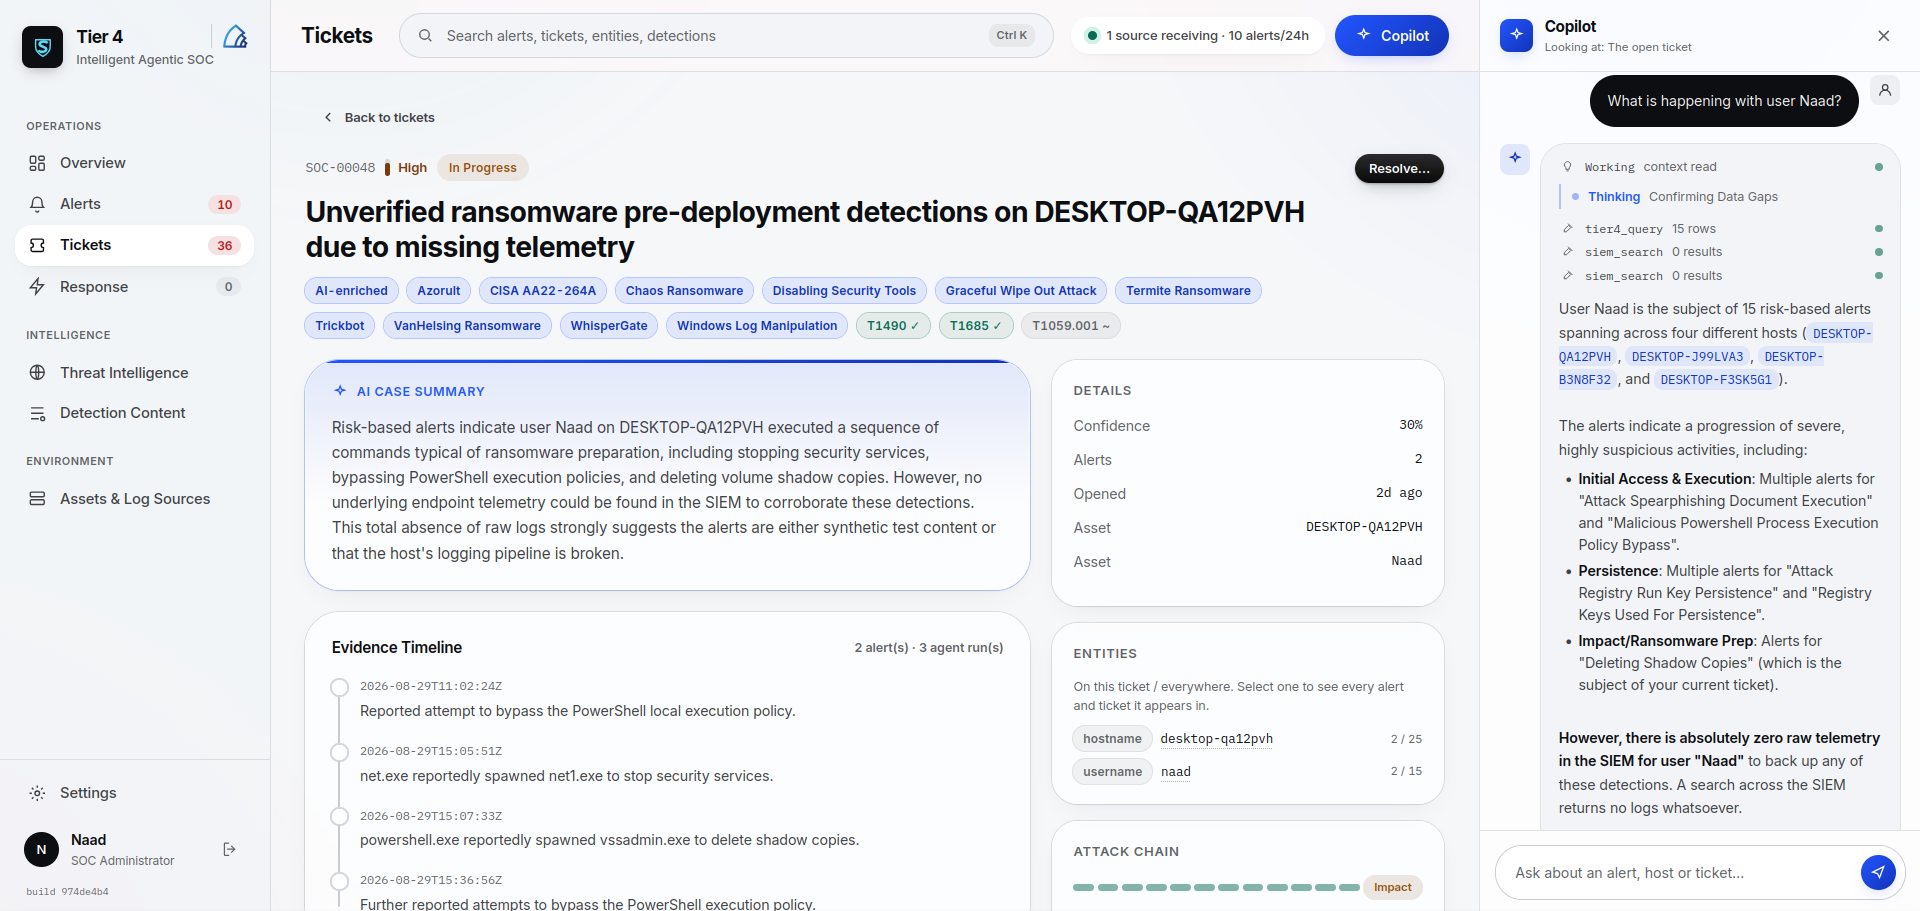
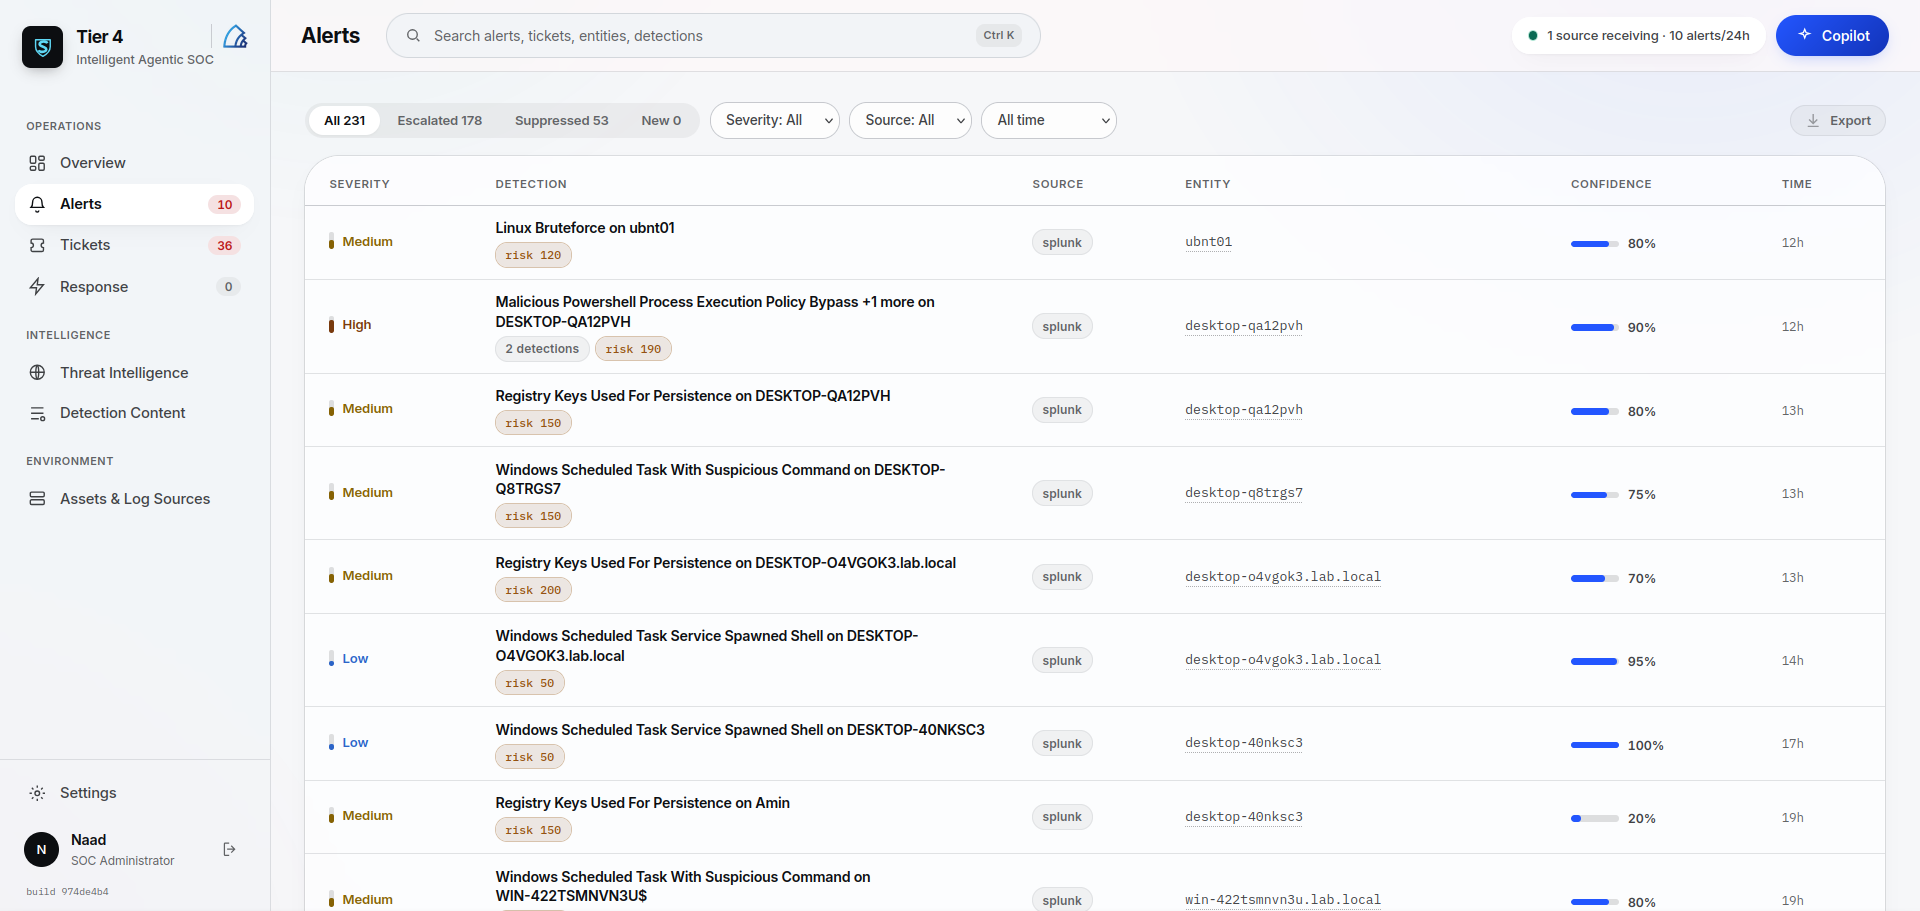
TIER 4 یک راهکار عملیات امنیت از پیش تیونشده و عاملمحور مبتنی بر هوش مصنوعی است — ترکیبی از محصول و خدمات که بهصورت افزونه SIEM درون مرکز عملیات امنیت فعلی شما مستقر میشود و از روز اول کشف واقعی ارائه میدهد.
TIER 4 با یک کتابخانه کشف آزموده تحویل داده میشود؛ پس در همان لحظهای که تلهمتری جاری میشود پوشش دارید — نه در پایان یک برنامه چندماهه.
عاملهای هوش مصنوعی هشدارها را تریاژ و غنی میکنند، موارد مهم را به تیکت ارتقا میدهند و هر تصمیم را توضیح میدهند. تحلیلگر لایه ۲ پروندهای را باز میکند که از پیش آماده شده است.
بر پایه تجربه ما، لاگها از هر محیطی — از جمله Kubernetes — با کمترین سربار ممکن اضافه میشوند و سپس تیون میشوند تا کشف روی دادههای شما واقعاً کار کند.
یک محصول بههمراه یک لایه خدمات که با هم کل سازمان را پوشش میدهند — از زیرساخت تا جرمیابی.
سناریوهای حملهای که اهمیت دارند، از همان روز اول آمادهاند.
کمترین خطای مثبت؛ تحلیلگر وقتش را صرف تهدید واقعی میکند.
هر رول با ابزارهای شبیهسازی حمله و نفوذ اعتبارسنجی شده است.
آلرت تیونشده به هوش مصنوعی داده میشود، نه لاگ خام — و هزینه توکن بهشدت کاهش مییابد.
مرکز عملیات امنیت شما ابزارها، فرآیندها و مالکیتش را نگه میدارد.
TIER 4 یک افزونه SIEM است که مستقیماً درون مرکز عملیات امنیت فعلی شما مستقر میشود — روی همان بستر، در یک محیط واحد.
از مقاومسازی زیرساخت تا جرمیابی، همه لایهها در یک بسته یکپارچهاند.
محتوای از پیش تیونشده یعنی دیدپذیری و کشف عملی در همان راهاندازی، نه ماهها بعد.
خودکارسازی گلوگاه لایه یک را برمیدارد اما همیشه زیر تأیید و کنترل تحلیلگر میماند.
هر مرحله از خدمات، توانمندی را در مرکز عملیات امنیت خودتان جا میگذارد و آن را به استانداردی بالاتر میرساند.
بهصورت افزونه مستقیماً درون مرکز عملیات امنیت فعلی شما یکپارچه میشود — بدون برهمزدن ابزارهای موجود.
ساختهشده توسط تیمی با بیش از یک دهه تجربه در امنیت؛ عمق آن در خدمات لایه سه و جرمیابی دیده میشود.
یک دمو رزرو کنید تا کشف عملی، تریاژ هوشمند و پاسخ تحت نظارت را در یک محیط عملیاتی به شما نشان دهیم.